Qual é a definição de um acordo de processamento de dados (DPA) e como você pode verificar se o seu provedor de serviços oferece um?
A expressão “compatível com o GDPR” é comum em diversos sites de hospedagem. Trata-se de uma estratégia de marketing e não possui validade jurídica, não sendo relevante por si só em processos de auditoria.
O documento legal em questão é um Acordo de Processamento de Dados. Se um provedor de serviços de hospedagem não consegue fornecê-lo quando solicitado, a presença do selo em sua página inicial não tem utilidade, e a responsabilidade pela conformidade recai sobre você, já que é você quem o regulador solicita para comprovar o acordo.
Esta peça aborda o significado de um DPA, os elementos que deve incluir e os detalhes importantes a serem considerados ao tentar comunicar uma política de privacidade de forma original.
O que significa um acordo de processamento de informações?
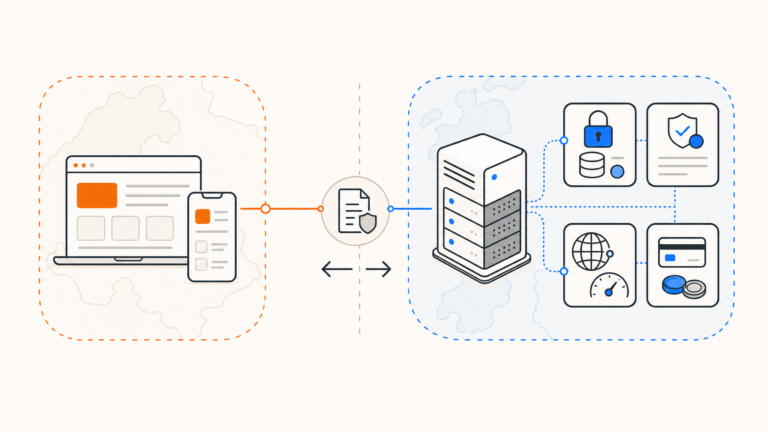
O Regulamento Geral de Proteção de Dados (GDPR) estabelece a divisão de responsabilidades em dois papéis. O controlador de dados é responsável por determinar a finalidade e a forma de processamento dos dados pessoais, sendo geralmente a empresa que os coleta. Já o processador de dados manipula as informações em nome do controlador, o que engloba provedores de hospedagem, serviços de backup, plataformas de e-mail e a maioria dos fornecedores de software como serviço (SaaS).
O artigo 28 do Regulamento Geral de Proteção de Dados (RGPD) estipula que é necessário haver um acordo por escrito entre o processador e o controlador sempre que o processador manipular dados pessoais em nome do controlador. Este acordo é conhecido como Contrato de Processamento de Dados, frequentemente abreviado como DPA. Não é facultativo e não pode ser substituído por cláusulas genéricas de serviços que possam mencionar a privacidade.
O ponto em que é preciso atender a uma exigência é mais baixo do que muitas pequenas empresas imaginam. Se você coleta informações de clientes como nomes, endereços de e-mail, histórico de compras ou tickets de suporte, e os dados são armazenados na infraestrutura de um provedor de hospedagem, você está atuando como controlador usando um processador. Inclusive, um empreendimento individual com um formulário de contato e um banco de dados de clientes já se enquadra nesse requisito.
Conteúdo necessário para um Documento de Proteção de Dados.
Um Documento de Proteção de Dados apropriado deve incluir informações detalhadas sobre como os dados são processados, incluindo o assunto, duração, natureza e finalidade do processamento, bem como os tipos de dados pessoais envolvidos e as categorias de pessoas relacionadas aos dados. Esses detalhes tornam o DPA específico em vez de genérico, destacando as limitações de um modelo genérico.
Ele precisa estabelecer as responsabilidades do processador. O processador está autorizado a operar apenas de acordo com as instruções registradas do controlador, deve garantir a confidencialidade dos dados manipulados pela equipe, deve implementar medidas adequadas de segurança técnica e organizacional, deve auxiliar o controlador em solicitações de titulares de dados, deve informar o controlador sobre violações de dados pessoais e deve apagar ou devolver os dados quando o contrato terminar. Além disso, é necessário permitir que o controlador audite ou inspecione a conformidade, usualmente por meio da aceitação de documentação ou certificações de terceiros em vez de visitas presenciais.
Os subprocessadores possuem seu próprio procedimento. Caso o provedor de hospedagem utilize terceiros para fornecer serviços, como um provedor de backup, uma plataforma de monitoramento, um CDN, esses são considerados subprocessadores. Geralmente, o provedor precisa de sua autorização para envolver novos subprocessadores, deve informá-lo sobre quaisquer mudanças e continua sendo responsável por garantir sua conformidade. Um Acordo de Processamento de Dados que não aborda a questão dos subprocessadores é considerado incompleto.
Qual a importância de um Departamento Pessoal além dos documentos burocráticos?
Uma razão fundamental é que o uso de um processador sem um contrato é considerado uma violação do GDPR, mesmo que sejam adotadas medidas como hospedar os dados na Alemanha, criptografá-los e coletar apenas as informações essenciais. A falta de um contrato formalizado pode resultar em não conformidade com a regulamentação.
A segunda justificativa é que o DPA é responsável por determinar quem deve assumir a responsabilidade em caso de problemas. Em caso de violação, o acordo estabelece prazos para notificação, especifica com quem se deve comunicar e qual parte deve lidar com questões que afetam indivíduos e reguladores. Resolver isso durante um incidente ativo, sem um documento de referência, pode resultar em problemas.
A terceira razão é clara. A exigência de responsabilidade do GDPR implica que é necessário mostrar conformidade, não apenas declará-la. Um acordo de processamento de dados assinado é uma prova concreta que pode ser apresentada, e a falta dele é uma das falhas mais óbvias que uma autoridade de proteção de dados pode identificar.
Como identificar se seu anfitrião de fato está disponibilizando um serviço de qualidade.
Um DPA autêntico é um documento detalhado e importante que é disponibilizado para leitura antes de ser aceito. Se alguém solicitar um link para uma política de privacidade, um trecho dos termos de serviço, ou uma afirmação de que a empresa está em conformidade total com o GDPR, isso não pode ser considerado um DPA válido.
Quando você receber o documento, certifique-se de que ele faça referência ao Artigo 28 do GDPR ou contenha as informações necessárias. Verifique se são mencionados os subprocessadores ou se há um link para uma lista atualizada deles. Confira se há disposições para transferências internacionais, como cláusulas contratuais padrão ou um mecanismo equivalente, caso ocorra processamento fora da UE ou do EEE. É importante analisar com atenção as transferências para os EUA, pois os arranjos anteriores foram invalidados e o atual está em recurso. Portanto, um DPA que especifique o mecanismo de transferência utilizado é mais útil do que um que apenas mencione a conformidade geral. O mesmo critério se aplica à escolha da jurisdição a ser considerada.
Preste atenção em como é simples para você obter o DPA. Um provedor que disponibiliza seu DPA para download ou permite que você o aceite no painel de controle está indicando que isso é algo comum para eles. Já aquele que exige uma conversa de vendas antes de mostrar o documento pode ser mais demorado, mas não necessariamente um sinal negativo. Se um provedor não consegue fornecer um DPA, isso indica algo relevante.
Que prática benéfica parece ser constante.
Assinar um DPA apenas uma vez e guardá-lo não é adequado, pois as circunstâncias subjacentes estão em constante mudança. Os prestadores de serviços incluem e substituem subprocessadores, transferem cargas de trabalho entre instalações e atualizam sua documentação de segurança. Portanto, um DPA deve refletir a situação atual, em vez de apenas o momento da assinatura.
Uma boa prática é revisar regularmente as listas de subprocessadores de seus fornecedores e as versões do Acordo de Proteção de Dados (DPA) anualmente, e manter cópias das versões com as quais você concordou, em vez de confiar apenas no que está publicado atualmente. Se um fornecedor informar sobre um novo subprocessador e você tiver preocupações, o DPA também é o instrumento que lhe permite abordá-las.
É recomendável guardar este inventário junto com os demais documentos do fornecedor. Muitas empresas percebem em sua primeira revisão de conformidade que possuem mais processadores do que imaginavam, já que cada ferramenta de análise, serviço de e-mail e backup é considerado um processador. Isso explica por que algumas equipes optam por hospedar internamente, em vez de adicionar mais processadores ao registro.
Cobrir-se com algo.
Um provedor de serviços de hospedagem que se autodenomina compatível com o GDPR e um provedor que oferece um Acordo de Processamento de Dados assinado para cobrir o seu processamento específico são duas situações distintas, sendo que apenas a segunda opção é mais rigorosamente avaliada.
A realização da verificação requer o envio de um e-mail. Solicite o DPA, revise as informações sobre subcontratados e transferências internacionais e guarde uma cópia. Caso essa solicitação resulte em algo mais do que um documento genuíno, você terá adquirido conhecimento valioso antes que se torne um problema.
Agradecemos por sua leitura! A QDE oferece serviços de hospedagem de VPS KVM não gerenciada em um data center Tier III em Amsterdã, operando de acordo com as leis holandesas e da UE, com coleta mínima de dados por padrão. O Documento de Práticas de Privacidade está disponível para download, em vez de ser disponibilizado apenas mediante conversa de vendas, abrangendo as responsabilidades como processador de dados conforme o GDPR. Qualquer cliente pode solicitar uma cópia do DPA.
Precisa de esclarecimentos sobre a sua configuração particular? Entre em contato com a nossa equipe, teremos prazer em ajudar.
Perguntas comuns sobre Acordos de Tratamento de Dados
Será necessário um DPA mesmo para um VPS de pequeno porte que contenha apenas os dados de um cliente?
Sim, o cumprimento do Artigo 28 do GDPR depende do processamento de dados pessoais, não da quantidade de dados processados. A posse de um registro de cliente com informações como nome e e-mail já é o suficiente para ser considerado um controlador de dados, enquanto a entidade que hospeda essas informações é considerada um processador, o que implica na aplicação do requisito contratual.
Quem é responsável por assinar um DPA, a empresa ou o provedor de serviços de hospedagem?
Tanto o controlador quanto o processador fazem parte do mesmo acordo. Geralmente, os provedores oferecem um Acordo de Processamento de Dados padrão que é aceito ou assinado sem negociação prévia, o que é comum e válido, contanto que descreva adequadamente o processamento de dados específico em vez de termos genéricos.
Um Aviso de Privacidade de Dados é semelhante à política de privacidade de uma empresa?
Não, e é comum aqui confundir os dois. Uma política de privacidade é um comunicado público que descreve como uma empresa gerencia informações sobre seus usuários. Já um DPA é um acordo entre empresas que estabelece como lidam com dados em nome uma da outra.
Qual é o impacto se um fornecedor de serviços de hospedagem alterar os prestadores de serviços sem comunicar previamente?
Um termo de processamento de dados apropriado exige que o processador notifique o usuário sobre quaisquer mudanças planejadas e forneça um meio para contestá-las. Se um provedor substituir os subcontratados sem aviso prévio, isso constitui uma quebra de contrato por parte deles e destaca a importância de verificar regularmente as listas de subcontratados divulgadas em vez de contar sempre com notificações.
Contar com um Encarregado de Proteção de Dados no estabelecimento assegura a conformidade com o GDPR?
Não, ele atende a uma necessidade específica. Ainda é sua responsabilidade ter uma justificativa legal para o processamento, reter apenas os dados mínimos necessários, garantir a segurança adequada, atender às solicitações dos titulares dos dados e registrar suas próprias operações de processamento.
Posso solicitar um Domínio Próprio de qualquer provedor de hospedagem?
Você tem a possibilidade de fazer perguntas, mas nem todos os provedores possuem um documento de processamento de dados pronto. É importante notar que o status do processador está relacionado ao fato de lidarem com dados pessoais em seu nome. Portanto, um provedor sem um DPA não está excluído dessa responsabilidade, apenas não está preparado para isso. A resposta em si fornece informações, e um provedor que apresenta o documento rapidamente foi claramente solicitado anteriormente.