Explicação das leis de privacidade de dados da Holanda para clientes de empresas de hospedagem.
Se você está operando um site, aplicativo ou serviço em servidores localizados na Holanda, a questão da privacidade de dados não pode ser ignorada, pois influencia diretamente a coleta de dados, as possíveis compartilhamentos e as consequências em caso de problemas. A legislação holandesa é detalhada e, apesar de estar alinhada com as regulamentações da União Europeia, possui particularidades locais que são importantes compreender antes de iniciar qualquer operação.
Neste artigo, são abordadas as leis mais relevantes que se aplicam, o seu impacto prático na hospedagem de clientes e a reflexão sobre as responsabilidades ao gerir um produto SaaS, uma comunidade online, uma ferramenta corporativa interna ou algo semelhante.
O GDPR é a base fundamental de tudo.
O Regulamento Geral de Proteção de Dados (GDPR), também chamado de AVG nos Países Baixos, é uma legislação da União Europeia que se aplica em todos os Estados-Membros sem a necessidade de ser adaptado para a legislação local. Caso você lide com informações pessoais de residentes da UE, o GDPR se aplica a você, não importando onde sua empresa esteja registrada.
O GDPR se baseia em alguns princípios fundamentais: é necessário ter uma justificativa legal para processar informações pessoais, coletar apenas o essencial, armazenar de forma segura e não manter indefinidamente. Além disso, oferece aos indivíduos direitos como acesso, correção, exclusão e portabilidade, que devem ser respeitados.
Para os clientes de serviços de hospedagem, o aspecto mais importante é a relação de processamento de controladores. Caso o provedor de hospedagem esteja lidando com dados pessoais em seu nome, é essencial ter um Contrato de Processamento de Dados (DPA) estabelecido. Esse contrato deve especificar o tema e a extensão do processamento, a natureza e finalidade do processamento, os tipos de dados pessoais envolvidos, bem como as responsabilidades e direitos do controlador.
O UAVG: onde a legislação dos Países Baixos incorpora sua própria perspectiva.
A Lei de Implementação do GDPR holandês, conhecida como UAVG, é a versão local do Regulamento Geral de Proteção de Dados na Holanda. Essa legislação segue uma abordagem política neutra e busca manter os requisitos da antiga Lei de Proteção de Dados Neerlandesa dentro das diretrizes do GDPR.
De forma prática, o UAVG complementa as áreas em que o GDPR permite que os estados membros legislem. Por exemplo, o UAVG estabelece a idade de consentimento digital aos 16 anos, melhora as regulamentações do GDPR sobre relações de trabalho e adiciona mais medidas de proteção para o processamento de tipos específicos de dados pessoais.
Se o seu aplicativo lidar com informações de usuários da Holanda, especialmente menores de idade, é crucial considerar a regra de consentimento para a idade. Não é recomendável confiar em formas de consentimento dos responsáveis legais que podem ser aceitáveis em outros países.
Quem é responsável por fazer cumprir o Autoriteit Persoonsgegevens?
A Autoridade de Proteção de Dados Holandesa (AP) é a entidade responsável pela regulação e fiscalização de questões relacionadas à proteção de dados no país. Ela é responsável por garantir o cumprimento das leis, investigar reclamações e tem a autoridade para impor penalidades, como multas.
Estas sanções estão de acordo com a estrutura de dois níveis do Regulamento Geral de Proteção de Dados (GDPR). O não cumprimento de obrigações organizacionais, como a falta de designação de um Responsável pela Proteção de Dados, a ausência de registros de atividades de processamento ou a não realização de uma Avaliação de Impacto de Proteção de Dados, pode resultar em multas de até 10 milhões de euros ou 2% do volume de negócios anual global. Já as violações dos princípios fundamentais de proteção de dados, tais como o processamento de dados sem base legal ou a violação dos direitos dos titulares de dados, podem acarretar multas de até 20 milhões de euros ou 4% do volume de negócios anual global.
A AP não está sozinha em sua missão. Para os anos de 2024 e 2025, a AP estabeleceu quatro prioridades estratégicas, entre as quais estão algoritmos e inteligência artificial, visando lidar com os riscos associados à tomada de decisões automatizadas. É importante ressaltar isso caso o seu aplicativo utilize qualquer tipo de perfis ou decisões automáticas que impactem os usuários.
Quais informações são consideradas como dados pessoais.
Este é o local frequentado por muitos clientes que utilizam serviços de hospedagem. As informações pessoais vão além de simples nomes e endereços de e-mail, abrangendo números de cliente e pessoais, histórico de compras online, afiliação sindical, crenças religiosas, detalhes médicos e registros de áudio e vídeo nos quais uma pessoa pode ser identificada.
Os registros do servidor geralmente incluem endereços IP que são considerados dados pessoais de acordo com o GDPR. Portanto, é importante ter cautela com a retenção dos logs de acesso do servidor web padrão e com os controles de acesso para estar em conformidade.
Fundamentos legais para o processamento.
Você não pode simplesmente realizar o processamento de dados pessoais sem ter pelo menos uma das seis justificativas reconhecidas: cumprimento de um contrato, obrigação legal, interesse legítimo, consentimento da pessoa, proteção da vida ou saúde de alguém, ou execução de uma tarefa de interesse público.
Na maioria dos aplicativos comerciais, os aspectos essenciais são os contratos (utilização de dados para fornecer um serviço ao qual o usuário aderiu) e o consentimento (especialmente para atividades adicionais, como marketing). Embora o interesse legítimo possa ser válido em determinadas situações, é necessário realizar uma avaliação equilibrada e não pode ser utilizado de forma generalizada.
Diretrizes para comunicar violações de dados
Se ocorrer algum problema – como uma violação, acesso não autorizado ou exposição acidental – é necessário agir rapidamente. Conforme estabelecido pelo RGPD, é obrigatório informar a autoridade de proteção de dados em até 72 horas após ter conhecimento de uma violação que represente um risco para as pessoas. Dependendo da gravidade, também pode ser necessário informar diretamente os usuários afetados.
Esta é uma área onde a escolha de hospedagem é significativa. Se você optar por um VPS não gerenciado, terá controle total sobre a configuração, incluindo a responsabilidade pela resposta em caso de violação. É essencial ter monitoramento ativo, manter registros de acesso e estar ciente de quem pode acessar seus dados como parte de uma preparação adequada.
Movimento de informações fora da Holanda.
Para transferir informações pessoais para fora do Espaço Econômico Europeu, é necessário garantir proteções adequadas, conforme estabelecido no capítulo V do RGPD. Os dados podem ser transferidos sem restrições para nações que a Comissão Europeia considerou oferecer proteção adequada, como Japão, Reino Unido e Estados Unidos sob o Quadro de Privacidade de Dados UE-EUA.
Em países sem uma decisão de adequação, geralmente é necessário utilizar Cláusulas Contratuais Padronizadas (CCPs). Ao utilizar serviços de terceiros em seu aplicativo, como análise, provedores de CDN e entrega de e-mail, é importante verificar se esses fornecedores estão lidando com dados pessoais da União Europeia e quais métodos de transferência de dados estão sendo utilizados. Muitos clientes de hospedagem não consideram esse aspecto ao integrar APIs externas.
Qual é a importância disso para a sua configuração de hospedagem?
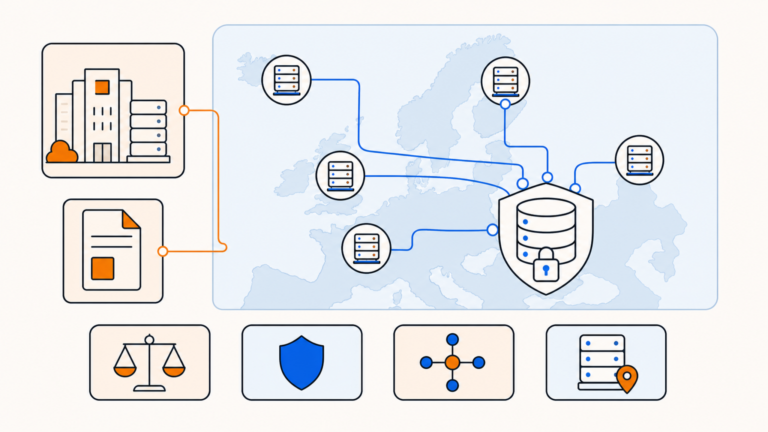
Optar por hospedar na Holanda apresenta diversas vantagens práticas em termos de conformidade. Seus dados ficam na União Europeia, você está sujeito às rigorosas regulamentações do GDPR e não há incertezas em relação à jurisdição na maioria das situações. Não é necessário se preocupar com transferências de dados para usuários da UE, desde que o processamento seja realizado dentro do Espaço Econômico Europeu.
Dito isso, a localização do servidor não executa as atividades de conformidade por você. Ainda é necessário que você:
- Tenha uma política de privacidade que expresse de forma direta o que é coletado e por qual razão.
- Executar um Processamento de Informações de acordo com qualquer processador que lide com informações pessoais em seu nome.
- Coletar somente as informações essenciais para a prestação do serviço.
- Tenha um procedimento para lidar com pedidos relacionados a dados (como acessibilidade, exclusão ou correção).
- Registrar suas atividades de processamento é importante se você não é uma empresa de pequeno porte operando abaixo dos limites estabelecidos pelo GDPR.
Você deve evitar reter informações pessoais por mais tempo do que o necessário. Apenas poucas pessoas em sua organização devem ter autorização para acessar esses dados, e pode ser necessário conduzir uma Avaliação de Impacto na Proteção de Dados (DPIA) para analisar os riscos associados ao processamento dos dados.
Uma observação acerca da legislação de telecomunicações da Holanda.
O Capítulo 11 das Telecomunicações Holandesas incorpora as exigências da diretiva ePrivacy, a qual estabelece um conjunto particular de normas de privacidade para o tratamento de informações pessoais em comunicações eletrônicas. Isso é especialmente importante para aqueles que administram uma plataforma de comunicação ou que utilizam tecnologias de rastreamento, como cookies, em seus sites.
Em novembro de 2025, houve uma atualização nas orientações dos banners de cookies na Holanda pela Autoridade de Proteção de Dados. Agora, é necessário consentimento Opt-in para cookies que não são essenciais, como os de rastreamento ou marketing. É fundamental obter consentimento prévio. Caso o seu aplicativo ou site utilize análise ou publicidade não essencial, é imprescindível ter um mecanismo de consentimento bem estruturado – um banner que pré-selecione as opções de consentimento ou que torne a recusa mais complicada do que a aceitação não será aceito.
Resumo dos pontos abordados.
Na Holanda, a hospedagem é realizada de acordo com um dos mais rigorosos quadros de privacidade do mundo. O Regulamento Geral de Proteção de Dados (GDPR) estabelece as diretrizes básicas, às quais são adicionados requisitos específicos pelos holandeses através do UAVG, sendo aplicados com consequências reais pela Autoridade de Proteção de Dados (AP). É crucial compreender suas responsabilidades, especialmente em relação às bases legais, acordos de processamento de dados, notificação de violações e transferências internacionais, para garantir conformidade.
Se estiver desenvolvendo um produto para os clientes ou trabalhando na infraestrutura interna, é importante seguir os princípios de coletar menos informações, documentar mais, assegurar a qualidade e estar preparado para lidar com problemas inesperados.
Agradeço por ter lido! Se está em busca de uma base de hospedagem segura e respeitosa à privacidade na Holanda, a QDE disponibiliza serviços de hospedagem VPS de qualidade em Amsterdã, com suporte de armazenamento NVMe, conexões de alta velocidade de 10 Gbps e uma infraestrutura que atende às normas do GDPR, coletando dados mínimos e sem compartilhamento com terceiros.
Está preparado para começar ou tem dúvidas sobre como configurar seu projeto? Não hesite em contatar nossa equipe, ficaremos contentes em auxiliá-lo na escolha do plano adequado para suas necessidades.
Perguntas comuns sobre as regulamentações de privacidade de dados na Holanda e serviços de hospedagem.
Os Países Baixos, ao me hospedarem automaticamente, garantem que estou em conformidade com o GDPR?
Não necessariamente. Ao armazenar seus dados na Holanda, você garante que estejam dentro da União Europeia e evita questões de transferência de dados transfronteiriça na maioria dos cenários. No entanto, a conformidade depende de como você coleta, processa e gerencia dados pessoais, e não especificamente da localização do servidor. É essencial contar com bases legais, acordos de processamento, política de privacidade e protocolos de resposta a violações de dados, independentemente de onde os dados estejam armazenados.
Qual é o significado do UAVG e em que se distingue do GDPR?
O UAVG (Lei de Implementação do RGPD) é a legislação da Holanda que coloca em prática e aprimora o GDPR dentro do país. Enquanto o RGPD é aplicado automaticamente em todos os Estados-Membros da UE, ele permite que certas questões sejam reguladas pela legislação nacional. O UAVG preenche essas lacunas, como estabelecer a idade mínima de consentimento digital em 16 anos e introduzir normas adicionais para categorias específicas de dados e contextos de trabalho.
Quem é responsável pela aplicação da legislação de privacidade de dados na Holanda?
O Autoriteit Persoonsgevens (AP) é a entidade encarregada de implementar o GDPR e o UAVG na Holanda. Responsável por investigar queixas, pode aplicar multas de até 20 milhões de euros ou 4% do faturamento global anual em casos de violações graves.
É necessário um acordo de processamento de dados com o provedor VPS?
Se a empresa que fornece seu servidor VPS trabalha com dados pessoais em seu nome, mesmo que de forma incidental, como por meio de logs de acesso ou sistemas de backup, um Acordo de Processamento de Dados (DPA) conforme o artigo 28 do GDPR é necessário. Verifique os termos do seu provedor ou pergunte diretamente se eles disponibilizam um DPA. O QDE pode oferecer esse tipo de documento.
O que significa uma Avaliação de Impacto de Proteção de Dados (DPIA) e em que situações é necessário realizá-la?
Reformulação: Um DPIA consiste em uma análise estruturada dos riscos relacionados às operações de processamento que possam apresentar alto risco para os indivíduos, como por exemplo, a criação de perfis em grande escala, o processamento de categorias especiais de dados ou a monitorização sistemática. Caso suas atividades incluam esses elementos, a realização de um DPIA pode ser necessária antes de iniciar as operações.