Os principais países europeus para garantir a soberania de dados e hospedagem com foco na privacidade.
A questão da soberania dos dados muitas vezes é simplificada como uma caixa de seleção, quando na verdade, a localização física do servidor determina quais leis se aplicam ao acesso aos dados, podendo exigir divulgação conforme a lei, e definindo as proteções disponíveis para os clientes em caso de problemas.
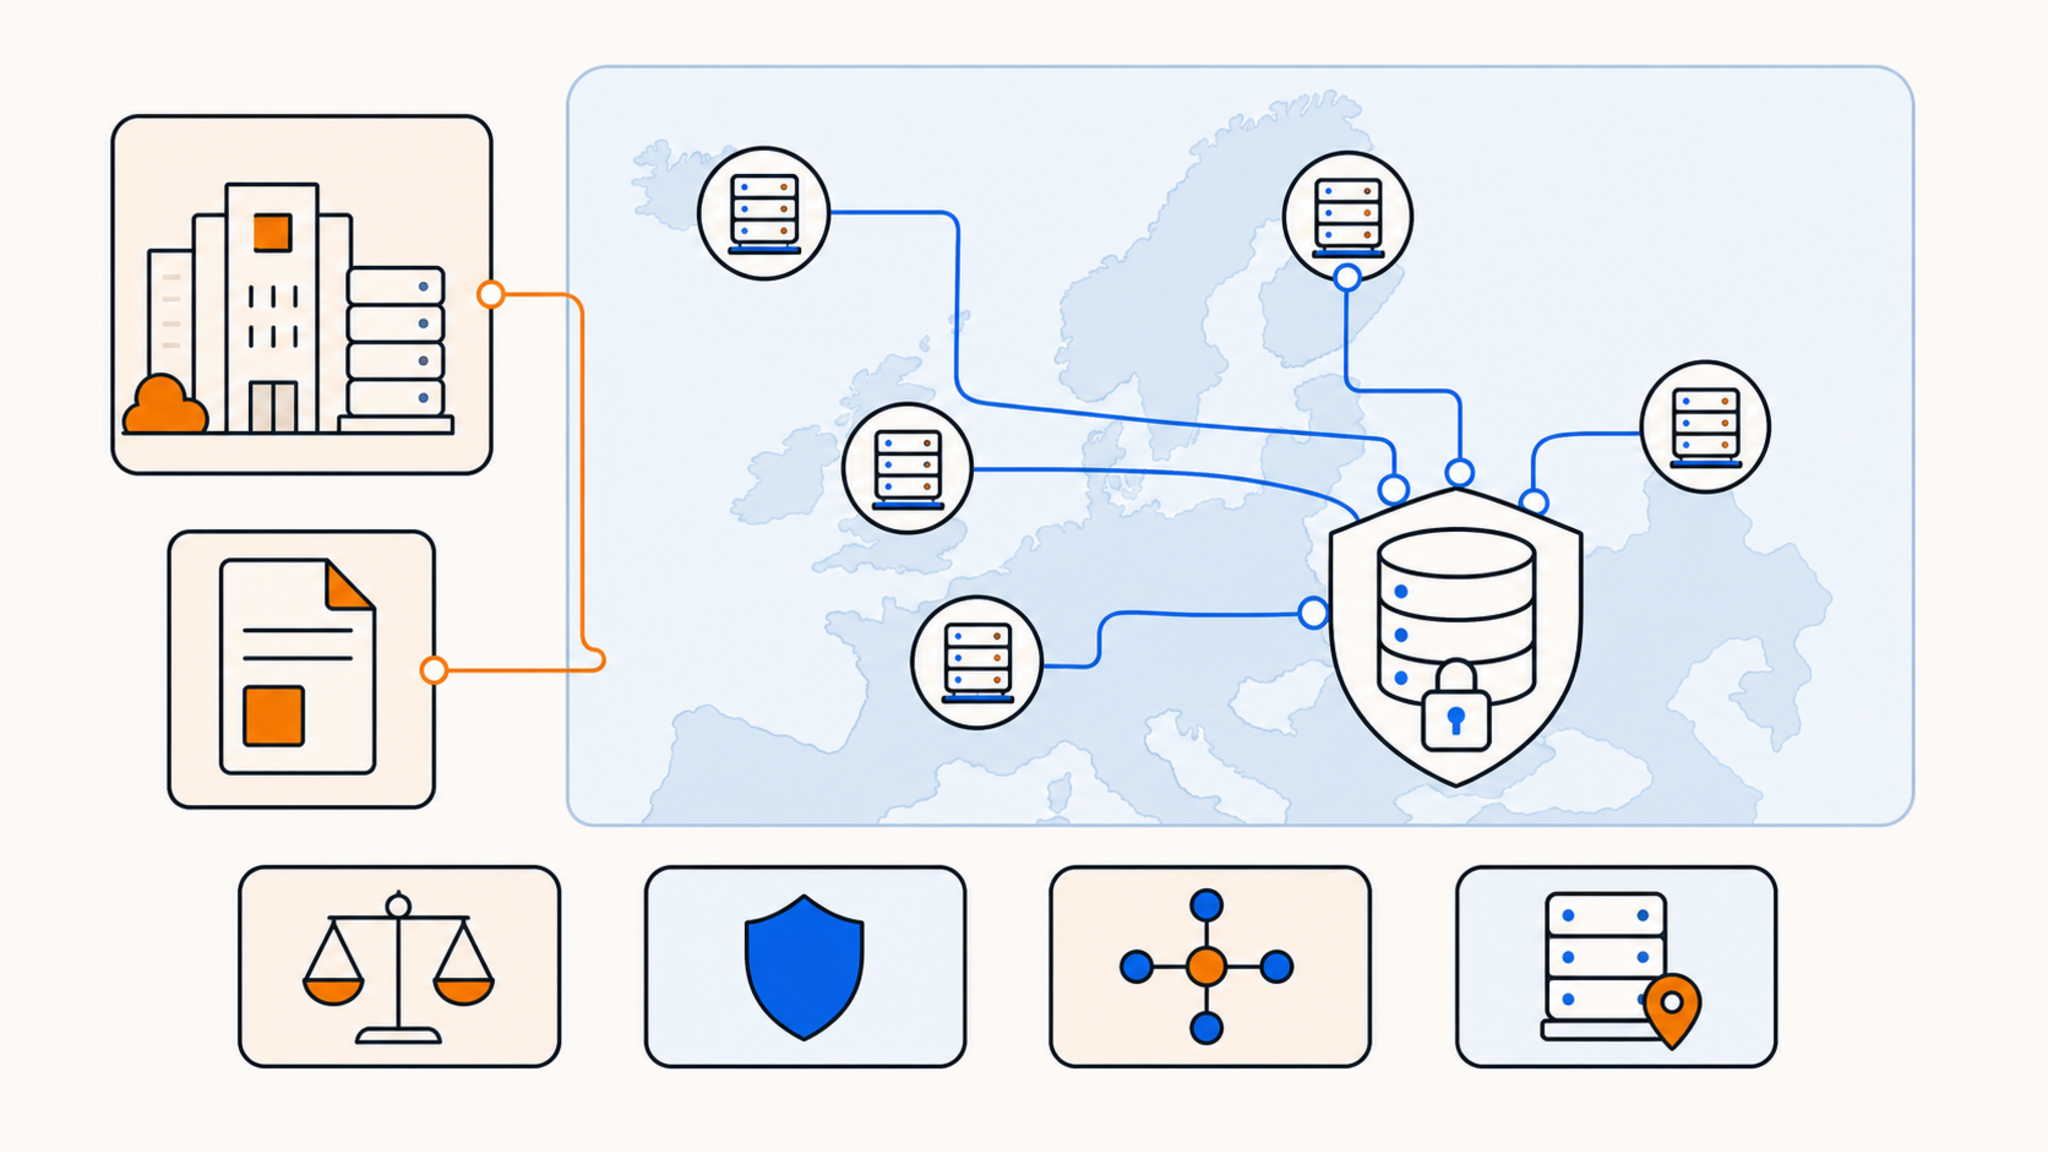
O Regulamento Geral de Proteção de Dados (GDPR) estabelece uma base comum em toda a União Europeia, mas os países europeus têm regras adicionais, decisões judiciais anteriores e abordagens culturais específicas que complementam esse regulamento. Abaixo estão destacados cinco países que se destacam por sua abordagem consciente da privacidade e as diferenças significativas entre eles.
Resumo breve.
| Pais | Situação UE/EEA | Quadro de governação | Notável para |
|---|---|---|---|
| Países Baixos | Membro da UE | GDPR via UAVG | Infra-estrutura AMS-IX, muitas marcas estabelecidas operando por muito tempo na Holanda sem questão que não poderia em outros países europeus |
| Suíça | Não UE, não EEE | FADP (GDPR-aligned) | Independência dos quadros de partilha de dados da UE |
| Islândia | EEE (não UE) | RGPD através do EEE | Longstanding info-freedom and press-freedom legislation |
| Finlândia | Membro da UE | RGPD | Investimento pesado em infraestrutura de cibersegurança |
| Estónia | Membro da UE | RGPD | Governança digital, programa de e-Residency |
Por que a nação em questão é relevante, e não apenas a União Europeia.
O Regulamento Geral de Proteção de Dados (GDPR) é válido em todos os países da União Europeia, o que significa que, teoricamente, os dados armazenados em qualquer local dentro do bloco recebem a mesma proteção fundamental. No entanto, na prática, as legislações nacionais, as interpretações dos tribunais locais e a aplicação das regras pela autoridade de proteção de dados de cada país podem variar consideravelmente.
Um servidor em um país da União Europeia não é considerado automaticamente igual a um servidor em outro, pois a regulamentação varia de acordo com o país. As divergências surgem principalmente no que diz respeito ao registro de atividades, à forma como são tratadas as solicitações de acesso relacionadas à segurança nacional e à aplicação da lei, e à eficácia do processo de investigação da autoridade local de proteção de dados.
Texto:1. Holanda
A Holanda ganhou reconhecimento como um dos principais destinos de hospedagem na Europa, graças à sua infraestrutura robusta, incluindo o AMS-IX de Amsterdam, um dos maiores pontos de troca de internet do mundo, e às suas regulamentações.
A legislação de proteção de dados na Holanda incorpora o Regulamento Geral de Proteção de Dados (GDPR) por meio do UAVG (Lei de Implementação Geral de Proteção de Dados), que preenche os detalhes que o GDPR deixa para os estados membros individuais. A autoridade de proteção de dados do país, conhecida como Autoriteit Persoonsgevens, possui um histórico de aplicação ativa da lei, concentrando-se em provedores que priorizam a conformidade desde o início, em vez de considerá-la como uma questão secundária.
País Suíço.
A Suíça não faz parte da União Europeia, portanto segue sua própria legislação, a Lei Federal de Proteção de Dados (FADP), que foi revisada e atualizada recentemente para se alinhar mais de perto com o GDPR. Embora os dois sistemas sejam semelhantes em essência, a forte tradição de privacidade bancária da Suíça e sua independência em relação aos acordos de compartilhamento de dados da UE e aos quadros de cooperação para aplicação da lei fazem dela uma escolha atraente para empresas que buscam reduzir a exposição a solicitações legais não europeias, incluindo solicitações provenientes da Europa.
Território insular localizado no extremo norte da Europa, a Islândia é conhecida por sua geografia única, incluindo vulcões, geleiras e fontes termais.
A Islândia está localizada fora da União Europeia, porém dentro do Espaço Econômico Europeu. Portanto, segue o Regulamento Geral de Proteção de Dados (RGPD) e se beneficia de um ambiente legal e político que historicamente valoriza a privacidade dos dados e a liberdade de imprensa. Isso se deve, em parte, a esforços legislativos anteriores que visavam fazer da Islândia um local seguro para a liberdade de informação e a proteção das fontes.
É um mercado de hospedagem menor se comparado aos Países Baixos, com menos provedores disponíveis, porém é importante considerar essa opção para projetos que tenham como prioridade a distância legal de jurisdições maiores.
4. País nórdico conhecido como Finlândia.
A Finlândia é reconhecida por sua conformidade com o GDPR e sua reputação de proteção de dados, juntamente com um sistema de segurança cibernética robusto. Nos últimos dez anos, o governo tem investido significativamente em segurança digital. Embora seja menos mencionada do que os Países Baixos em termos de hospedagem, a Finlândia pode ser uma escolha adequada para empresas que buscam uma infraestrutura na região nórdica, com um ambiente regulatório sólido e um sistema jurídico estável e bem gerido.
Síntese: Informações sobre a Estônia.
A Estónia desenvolveu toda a sua infraestrutura governamental digital com base em sólidos princípios de proteção de dados, destacando-se principalmente por meio de seus programas de identidade digital e de e-Residency. Essa mentalidade também se reflete em seu setor de hospedagem e tecnologia de maneira mais ampla. Embora seja um mercado pequeno, o modelo de governança digital do país, seu ambiente regulatório claro e sua posição como membro da UE com um quadro jurídico avançado em tecnologia tornam a Estónia uma opção a ser considerada, especialmente para empresas que já atuam na região báltica ou nórdica.
Qual é a real proteção oferecida pela “soberania de dados”.
Escolher um país que respeite a privacidade não se trata apenas de evitar um risco abstrato. Tem consequências tangíveis: quais agências governamentais podem legalmente exigir que um provedor de serviços de hospedagem entregue os dados do cliente, se as restrições sobre a transferência de dados entre fronteiras se aplicam quando se utilizam serviços baseados nos EUA (uma questão que se tornou mais complexa após a decisão do Schrems II que invalidou o antigo quadro do Privacy Shield UE-EUA), e com que rapidez e eficácia uma autoridade de proteção de dados investiga de fato reclamações.
Essas informações não são mencionadas na lista de preços de um provedor de hospedagem, mas é o foco da soberania de dados, algo importante de compreender antes de confiar apenas na afirmação de que o serviço é “hospedado na UE”.
Questionamentos a serem feitos antes de realizar uma escolha.
- A existência legal do provedor está efetivamente estabelecida no local onde os servidores estão instalados, ou apenas no data center?
- O provedor divulga um contrato de processamento de dados (DPA) transparente que menciona a localização específica da jurisdição?
- Como é que a entidade responsável pela proteção de dados do país aborda as situações recentes de aplicação da lei, e essas resoluções estão acessíveis ao público?
- O provedor evita compartilhar informações desnecessárias com terceiros que estejam fora da sua jurisdição?
- Se o provedor de serviços (ou a empresa-mãe) possui conexões com um país fora da Europa, isso pode gerar preocupações legais adicionais, semelhantes às que deram origem ao debate em torno do CLOUD Act em relação aos provedores de nuvem sediados nos EUA?
De que forma isso se relaciona com suas responsabilidades de cumprir normas.
Escolher um país com leis de privacidade rigorosas para hospedar seus dados não garante automaticamente a conformidade com o GDPR para o seu negócio. Embora a localização física dos dados e as leis do governo sobre divulgação compulsória sejam importantes, você ainda é responsável por coletar dados de forma legal, cumprir solicitações de acesso dos titulares dos dados, manter medidas de segurança apropriadas e documentar suas próprias atividades de processamento. A jurisdição do servidor é um ponto de partida para garantir conformidade, mas não a substitui.
Cobrir-se com algo.
Não existe um país europeu que seja considerado “mais privado” do que outros, pois a escolha do país ideal depende do que se pretende proteger e das tradições legais em que se confia. É fundamental considerar a localização do servidor como parte essencial do cumprimento das normas, em vez de algo secundário, já que isso determina diretamente quais leis e autoridades terão jurisdição sobre seus dados. É importante verificar especificamente as garantias oferecidas por um provedor, em vez de simplesmente assumir que a hospedagem na União Europeia garante proteção uniforme.
Agradecemos por sua leitura! A QDE é uma empresa sediada na Holanda e gerencia um data center Tier III em Amsterdã, com coleta limitada de informações e sem compartilhamento de dados de outras empresas de acordo com o GDPR. Se estiver buscando por serviços de hospedagem que priorizam a privacidade, a QDE oferece hospedagem VPS de alta performance e sem gerenciamento, suportada por armazenamento NVMe e conexões de 10 Gbps.
Perguntas comuns sobre a proteção de dados e onde estão armazenados na União Europeia.
O Regulamento Geral de Proteção de Dados (RGPD) é uniformemente aplicado em todos os países da União Europeia?
As normas fundamentais são universais, porém as legislações locais, a abordagem cultural e os procedimentos das autoridades de proteção de dados podem diferir consideravelmente de um país para outro.
A Suíça é uma opção vantajosa, apesar de não fazer parte da União Europeia?
Sim, para várias empresas. A legislação suíça de proteção de dados, conhecida como FADP, guarda semelhanças significativas com o GDPR, e também incorpora a forte cultura de preservação da privacidade e independência em relação aos acordos de compartilhamento de dados em nível comunitário.
Por que a Holanda é frequentemente mencionada em conversas sobre acomodações?
Ele une uma sólida implementação de medidas de segurança de dados de acordo com o UAVG, juntamente com uma ótima infraestrutura de rede física, em especial a conexão à internet AMS-IX em Amsterdã, o que o torna atraente tanto do ponto de vista legal quanto técnico.
Optar por um país que priorize a privacidade implica em um custo adicional?
Não necessariamente. O valor do produto é mais influenciado pelo fornecedor e pelo tipo de hardware do que pela localidade em si, embora em algumas regiões haja menos opções de fornecedores, o que pode restringir um pouco a competição de preços.
Quais elementos devo analisar para garantir a localização real dos meus dados?
Questione diretamente o seu fornecedor sobre a localização dos servidores físicos e procure um acordo de processamento de dados (DPA) que especifique claramente o país onde estão localizados, em vez de confiar apenas no marketing da empresa ou no endereço fornecido.
Não. Ele menciona a localização dos seus dados e quais regulamentos governamentais se aplicam, porém, você é responsável pelas suas próprias práticas legais de coleta de dados, medidas de segurança e atendimento às solicitações dos titulares dos dados.
Qual é a importância do Schrems II e por que ele é relevante nessas conversas?
Schrems II, uma decisão do Tribunal de Justiça da União Europeia de 2020, anulou o acordo anterior EU-US Privacy Shield para transferências de dados entre a UE e os EUA. Isso gerou incerteza legal para empresas que compartilham dados entre a UE e prestadores de serviços americanos, levando algumas empresas a optar por manter os dados exclusivamente na Europa.