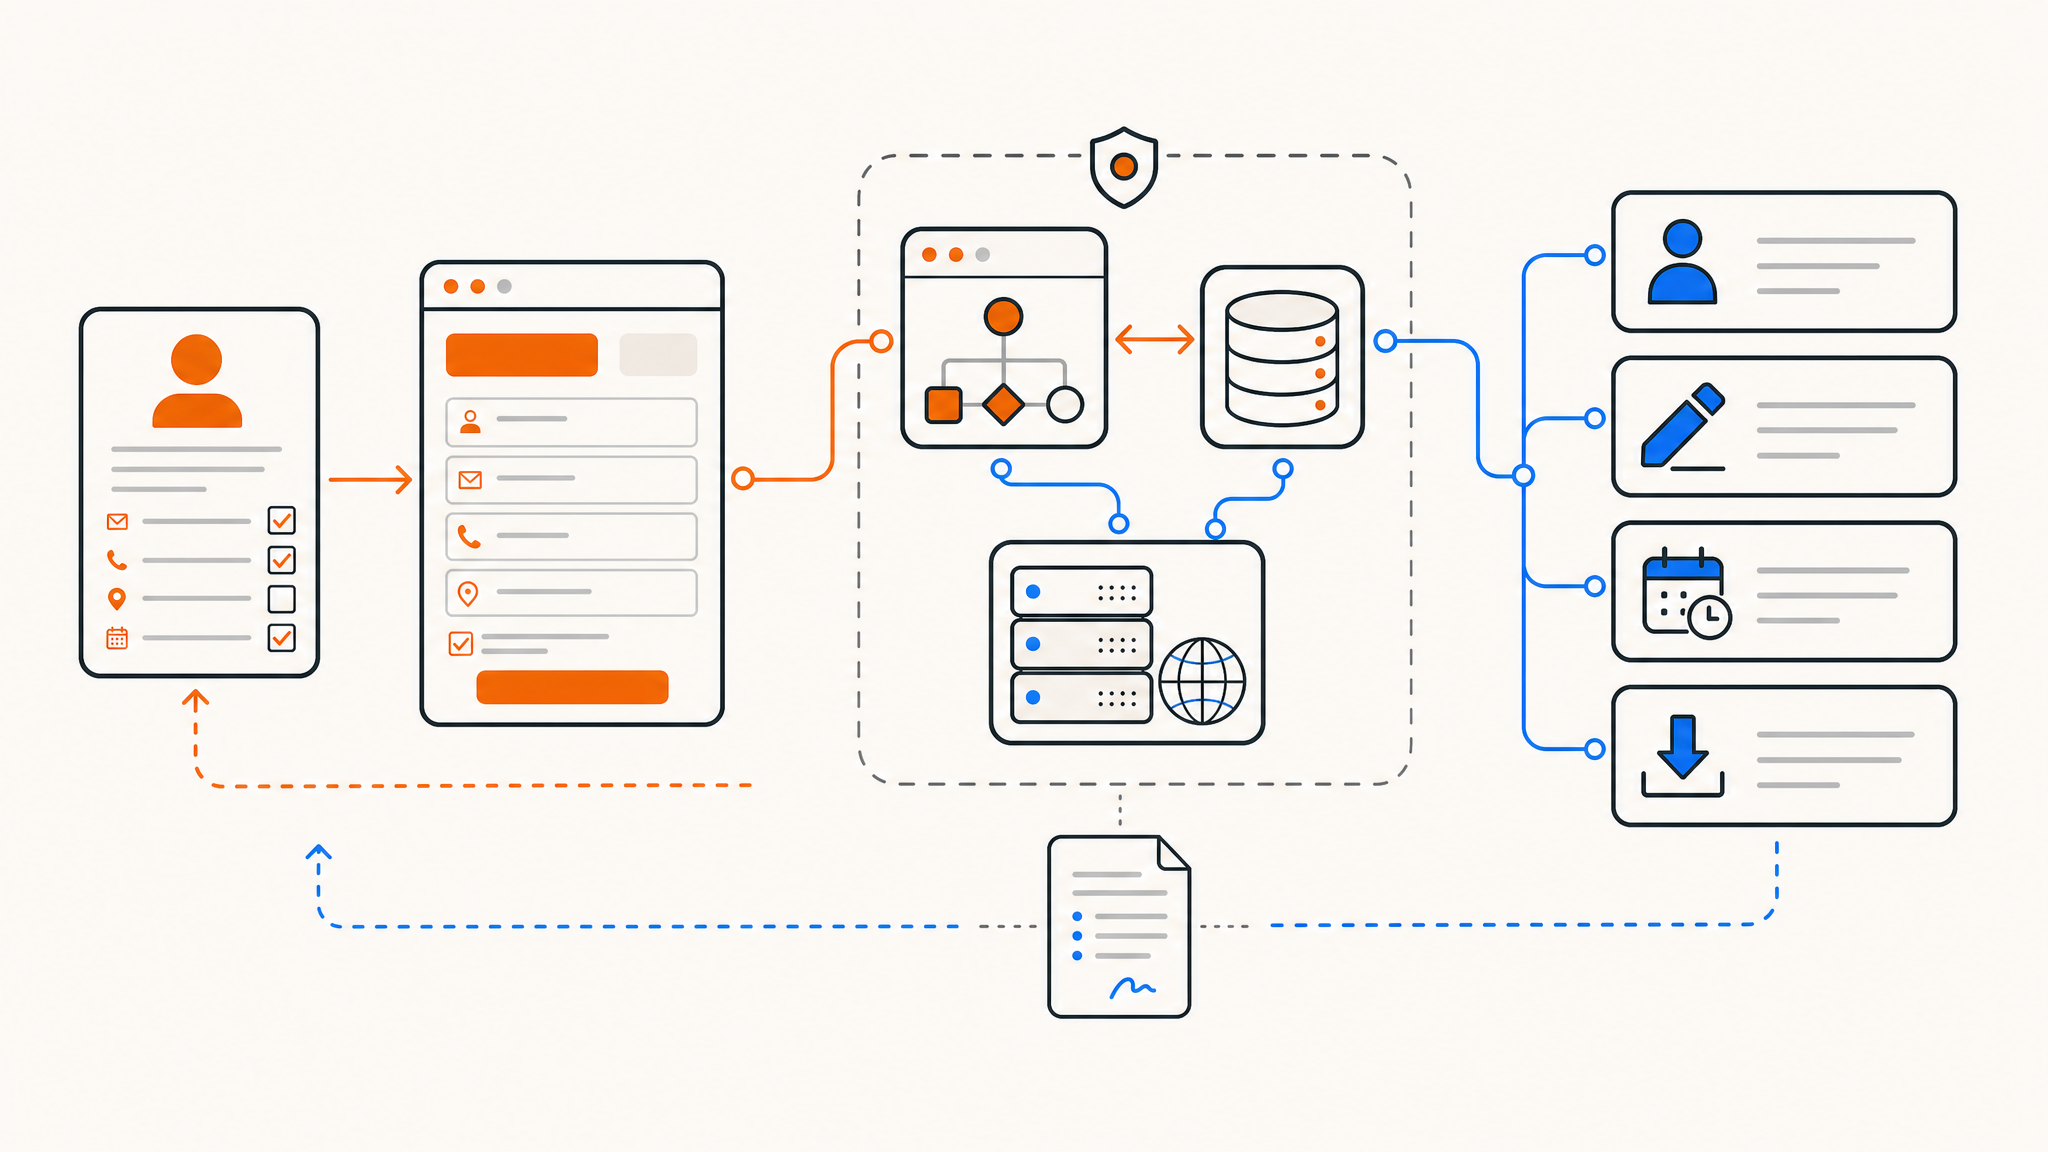
Qual é o significado do GDPR e de que forma ele afeta suas informações, privacidade e armazenamento?
Se você opera um website, aplicativo ou qualquer serviço online que interaja com usuários europeus, é provável que você tenha se deparado com o GDPR em algum momento, seja por meio de uma verificação de conformidade, um aviso de cookies ou um comunicado legal. Mas quais são os requisitos reais do GDPR e por que a localização do seu servidor é mais relevante do que se imagina?
Este artigo explora o significado do GDPR, seus impactos nos dados e nos usuários, e a importância dos fatores de localização na equação.
O significado do RGPD.
O GDPR é um regulamento da União Europeia que passou a valer em maio de 2018 e estabelece as diretrizes para a coleta, processamento, armazenamento e transferência de dados pessoais de pessoas na UE e no EEE.
Informações pessoais de acordo com o Regulamento Geral de Proteção de Dados (GDPR) são abrangentes e englobam diversos tipos de dados, tais como nomes, endereços de e-mail, endereços IP, dados de localização, cookies e qualquer outro elemento capaz de identificar uma pessoa de forma direta ou indireta.
O Regulamento Geral de Proteção de Dados (GDPR) é válido para todas as empresas que manipulam informações de residentes da União Europeia, não importando sua localização geográfica. Isso significa que uma empresa sediada nos Estados Unidos ou em Cingapura, que coleta endereços de e-mail de visitantes europeus, deve cumprir as mesmas regras do GDPR que uma empresa situada na Alemanha.
Noções fundamentais que são essenciais para o seu conhecimento.
O Regulamento Geral de Proteção de Dados (GDPR) é baseado em um conjunto de princípios relacionados ao processamento de dados. Em outras palavras, eles estipulam que:
- Você possui fundamentos jurídicos para a coleta de dados (como consentimento, contrato, interesse legítimo, entre outros)?
- Você adquire somente o necessário, evitando a coleta de dados excessivos por precaução.
- As informações são exatas e estão em dia.
- Os dados são eliminados ou tornados anônimos quando não são mais necessários.
- As informações são resguardadas por precauções de segurança apropriadas.
- Você é responsável por mostrar que está em conformidade.
Além dos princípios mencionados, o GDPR garante aos cidadãos um conjunto de direitos, como o acesso, correção e exclusão de seus dados (conhecido como “direito ao esquecimento”), assim como a possibilidade de restringir o uso e, em certos casos, transferir esses dados para outro provedor.
De que forma o GDPR impacta as informações dos seus usuários.
Se você utilizar um formulário de contato, enviar newsletters por e-mail, utilizar ferramentas analíticas ou ter um sistema de conta de usuário, estará lidando com informações pessoais, o que requer que você:
Tenha um documento de privacidade que detalhe quais informações são coletadas, a razão da coleta, o período de retenção e os destinatários com quem são compartilhadas essas informações.
Obter aprovação adequada quando necessário é essencial, sendo inválidas as opções de caixas pré-selecionadas e de consentimento agrupado, que não incluem a leitura e aceitação efetiva dos termos.
Utilize processadores de dados que estejam em conformidade com o GDPR, incluindo seu provedor de hospedagem, plataforma de e-mail, ferramenta de análise e quaisquer serviços de terceiros que tenham acesso aos dados do usuário. Se eles não seguem as normas do GDPR, isso também se torna sua responsabilidade.
Informar à autoridade competente de proteção de dados sobre qualquer violação em até 72 horas, caso represente um perigo para as pessoas envolvidas.
Por que o alojamento de temas relacionados à geolocalização
Neste ponto é onde a situação se torna realmente técnica e frequentemente negligenciada.
O Regulamento Geral de Proteção de Dados (GDPR) impõe limitações à transferência de dados pessoais. Transferir informações para fora da União Europeia (UE) / Espaço Econômico Europeu (EEE) para um país que não garante um nível “adequado” de proteção de dados exige medidas legais suplementares, como Cláusulas Contratuais Padrão (SCCs) ou políticas corporativas vinculativas.
Por exemplo, os Estados Unidos atualmente não cumprem os requisitos de conformidade da União Europeia, o que tem levado a questionamentos legais sobre a validade das transferências de dados baseadas no país. O Quadro de Privacidade de Dados UE-EUA implementado em 2023 é o mecanismo em vigor, mas está sujeito a revisão legal contínua.
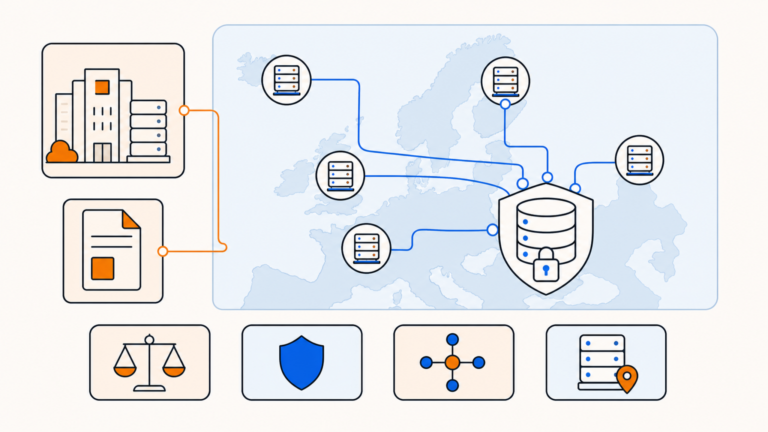
A hospedagem de seus dados na União Europeia simplifica muito essa situação complexa. Quando seus servidores estão localizados fisicamente na UE e são operados por uma empresa que está sujeita à jurisdição da UE, não é necessário lidar com regras de transferência transfronteiriça. Os dados permanecem sob a regulação do GDPR.
Qual é o verdadeiro significado de “alojamento em conformidade com o GDPR”?
Não existe uma certificação oficial para identificar um provedor de “alojamento compatível com GDPR” – qualquer empresa pode alegar isso. O que você deve buscar é:
Infraestruturas fundamentadas na União Europeia. Servidores fisicamente situados na UE, e não meramente um escritório na Europa com informações enviadas através de data centers nos Estados Unidos.
Os contratos de processamento de dados (DPAs) são necessários conforme estabelecido pelo GDPR, exigindo um acordo por escrito entre o controlador de dados e qualquer prestador de serviços que realize o processamento de dados em seu nome. Esses contratos são comumente oferecidos por provedores de hospedagem confiáveis.
Coleta mínima de informações pelos provedores de hospedagem. Os provedores não devem coletar nem compartilhar dados dos usuários sem necessidade.
Divulgação dos subprocessadores para garantir transparência. Caso o provedor de hospedagem utilize serviços de terceiros para o tratamento de dados, como CDN e armazenamento de backup, é importante que esses sejam identificados e informados.
Proteção física e cibernética. Datacenters com certificação Tier III ou Tier IV, armazenamento de dados criptografado e restrições de acesso são elementos fundamentais para a conformidade com o GDPR.
Alojamento nos Países Baixos e Regulamento Geral de Proteção de Dados (RGPD).
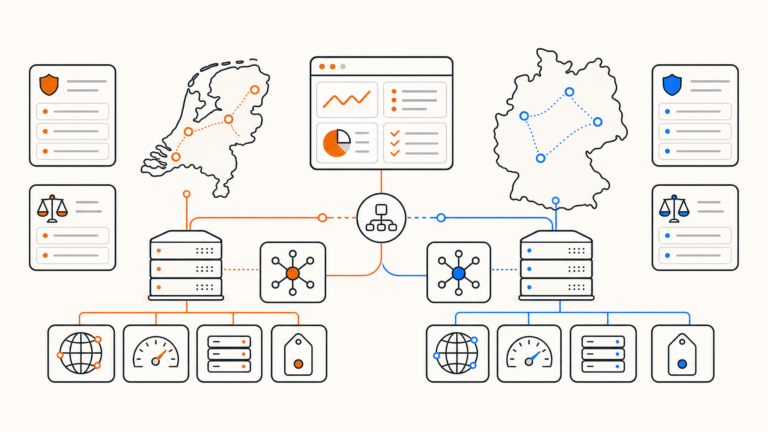
Os Países Baixos são uma opção bastante vantajosa para o alojamento em conformidade com a União Europeia por diversas razões. O país segue integralmente o Regulamento Geral de Proteção de Dados, assim como todos os outros Estados-Membros da UE. A Autoridade de Proteção de Dados Neerlandesa é uma instituição reguladora bem estabelecida e com diretrizes claras. Além disso, os Países Baixos, especialmente Amsterdã, estão localizados no centro da infraestrutura de internet europeia, com importantes pontos de interconexão, como o AMS-IX, que oferecem conectividade de alta qualidade em toda a Europa.
A hospedagem na Holanda garante que seus dados estejam seguros na União Europeia, sem a necessidade de mecanismos de transferência adicionais ou frameworks legais complementares.
Pelo que você ainda tem responsabilidade.
Apesar de contar com a hospedagem da UE, a conformidade com o GDPR não é garantida automaticamente. O provedor de hospedagem cuida dos acordos de segurança de infraestrutura e processamento de dados, mas você ainda é responsável por todo o restante.
Isso abrange a proteção do seu aplicativo, a gestão do consentimento do usuário e dos avisos de cookies, a sua política de privacidade, a duração do armazenamento de dados dos usuários e a integração de scripts de terceiros (como Google Analytics, Facebook Pixel, entre outros, que têm implicações distintas em relação à conformidade).
A hospedagem dentro da União Europeia é essencial para garantir conformidade com o GDPR, mas não é o único requisito a ser cumprido.
Agradeço por ter lido!
Se estiver em busca de um serviço de hospedagem que garanta a proteção dos seus dados na União Europeia, o QDE disponibiliza VPS de alta performance na Holanda, hospedado em um datacenter Tier III em Amsterdam, com conexão direta AMS-IX, armazenamento NVMe e velocidades de até 10 Gbps. Limitamos a coleta de dados ao mínimo necessário, fornecemos acordos de processamento de dados e não compartilhamos suas informações com terceiros.
Está preparado para personalizar as configurações ou tem dúvidas sobre nossa estrutura? Entre em contato com nossa equipe para descobrir o plano ideal para o seu projeto.
Dúvidas comuns sobre o GDPR e serviços de hospedagem.
O GDPR é relevante para mim mesmo se não estiver localizado na União Europeia?
Sim, se você coletar ou manipular informações pessoais de pessoas que vivem na União Europeia ou no Espaço Econômico Europeu, o GDPR é aplicável a você, não importando a localização da sua empresa. Isso abrange visitantes do site, assinantes de e-mail e clientes.
A minha hospedagem na União Europeia garante conformidade com o Regulamento Geral de Proteção de Dados (GDPR)?
Não é automático. A hospedagem na UE simplifica a transferência de dados entre fronteiras, porém é sua responsabilidade garantir a conformidade com sua política de privacidade, obter consentimento adequado, adotar práticas de retenção de dados e cumprir as ferramentas de terceiros que você utiliza.
Qual é a definição de um acordo de processamento de dados (DPA) e por que eu deveria tê-lo?
Um Acordo de Processamento de Dados (DPA) é um contrato entre o responsável pelos dados e qualquer terceiro encarregado de processar informações pessoais em seu nome, como um provedor de hospedagem. O Regulamento Geral de Proteção de Dados (RGPD) determina que esses acordos sejam estabelecidos. Os provedores de hospedagem confiáveis geralmente incluem esse tipo de contrato como parte integrante de seus serviços.
Qual é a consequência de não cumprir com o Regulamento Geral de Proteção de Dados (GDPR)?
As penalidades podem chegar a até 20 milhões de euros ou 4% do faturamento global anual, o valor que for maior, em casos de violações sérias. Para violações menos graves, as multas podem chegar a 10 milhões de euros ou 2% do faturamento. Além das multas, os órgãos reguladores podem ordenar a interrupção do processamento de dados, o que pode causar impacto operacional significativo.
Os Países Baixos são uma opção adequada para acomodações que estejam em conformidade com o Regulamento Geral de Proteção de Dados?
Sim, a Holanda está completamente submetida ao Regulamento Geral de Proteção de Dados (GDPR), possui uma autoridade de proteção de dados consolidada e a infraestrutura de rede de Amsterdã, incluindo a AMS-IX, proporciona uma excelente conectividade em toda a Europa sem preocupações sobre soberania de dados.
A QDE fornece serviços de processamento de dados?
Sim, a QDE é gerenciada pela Hizakura B.V., uma companhia com base na Holanda, que fornece contratos de processamento de informações para clientes que necessitam estar em conformidade com o GDPR. Para mais informações, por favor entre em contato conosco.