Como configurar o Umami Auto-Host: Análise da Web Amigável à Privacidade com Docker.
O Google Analytics pode ser instalado em questão de minutos, mas lidar com ele pode ser desafiador. Em um site pequeno, você pode acabar sobrecarregando o carregamento da página com um script de terceiros e enviando dados dos visitantes do seu servidor apenas para visualizar um gráfico semanal de tráfego.
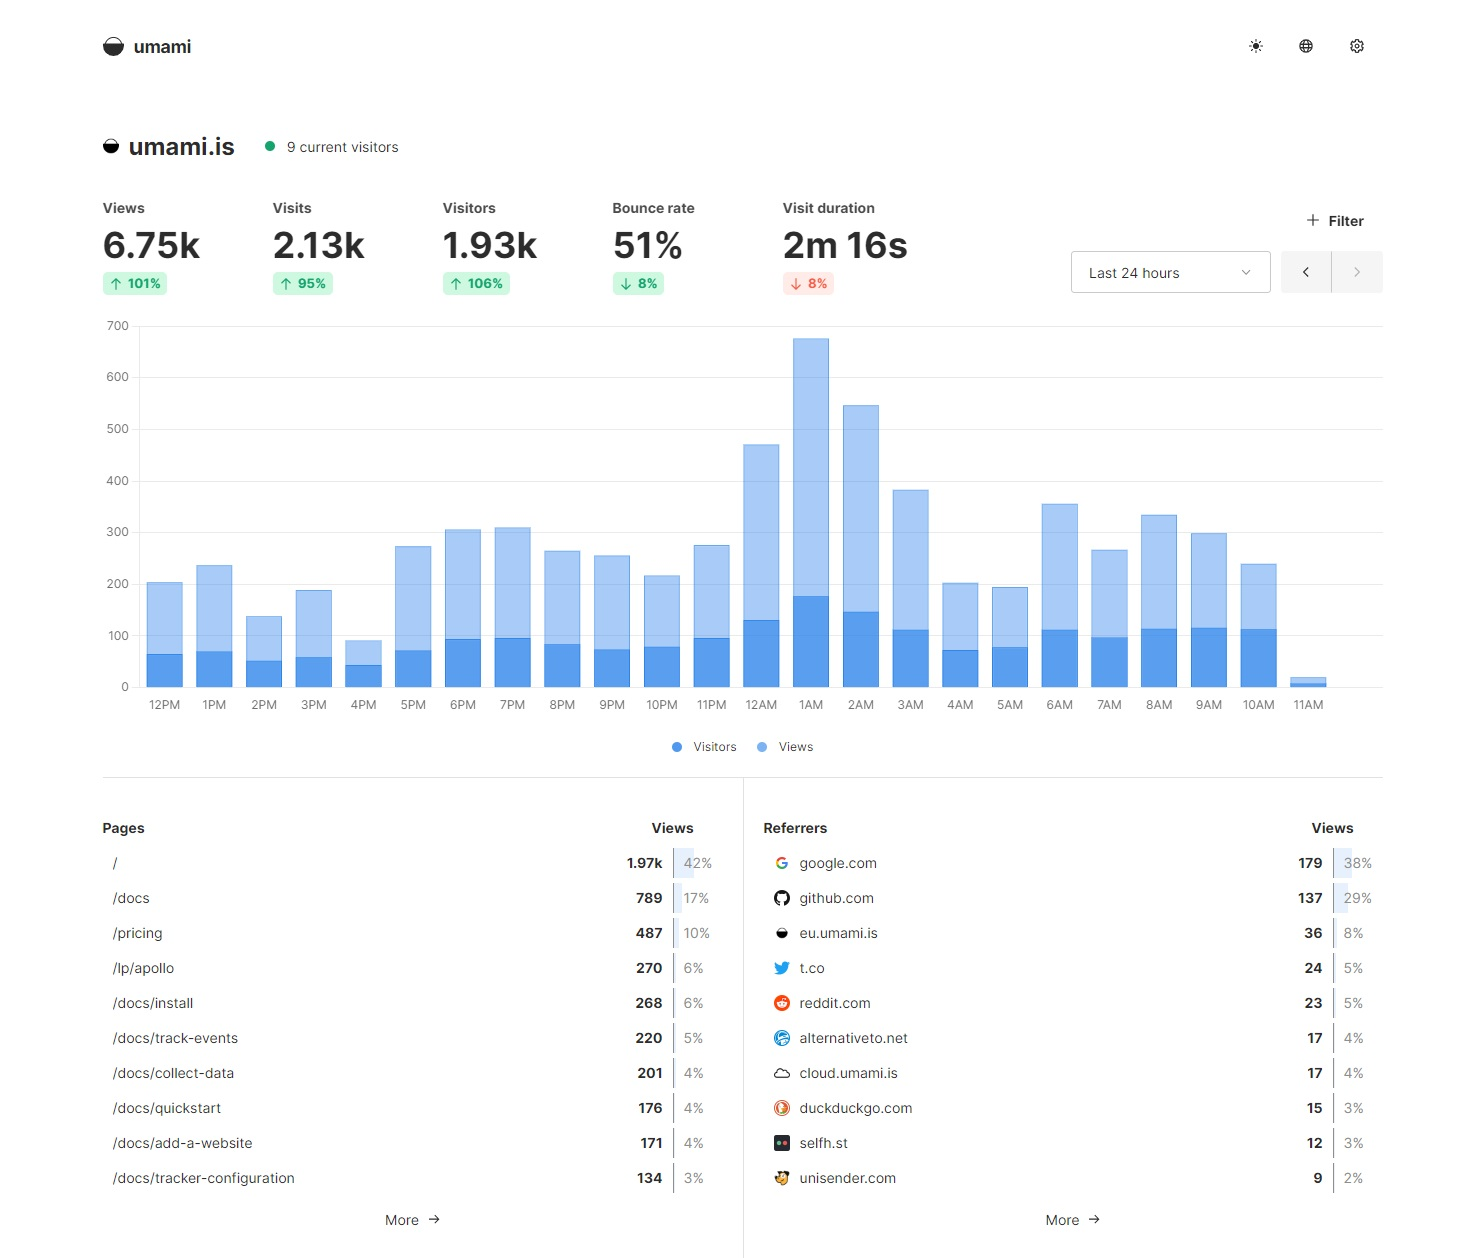
Umami é uma alternativa mais simples e reduzida. Trata-se de uma ferramenta de análise de código aberto, com ênfase na privacidade, voltada para visualizações de página, remetentes, dispositivos, países, eventos e dados de campanha. Pode ser instalado em seu próprio servidor com PostgreSQL, e as instruções oficiais de configuração para Docker são concisas e fáceis de compreender.
Aqui está uma configuração de VPS abrangente: Utilização do Docker Compose para executar o Umami e o PostgreSQL, o Nginx atuando como o proxy reverso acessível publicamente, a aplicação de certificados Let’s Encrypt por meio do Certbot e a realização de duas tarefas de manutenção frequentemente negligenciadas: backups e atualizações.
Por que é importante manter informações analíticas no local?
A avaliação do site pode parecer segura devido à aparência limpa do painel. No entanto, os dados que estão por trás dele continuam sendo informações comportamentais, como URLs visitadas, horários, referências, detalhes do dispositivo, localização a nível nacional e nomes de eventos personalizados. Com um serviço de análise de terceiros, esses dados deixam a infraestrutura do site intencionalmente.
Um sistema de auto-apresentação Umami armazena essas informações internamente. Os registros de tráfego são mantidos em um banco de dados PostgreSQL, no servidor da empresa, seguindo uma política de backup. É importante também estabelecer uma política de privacidade e compreender as normas de consentimento que se aplicam ao site. A distinção é que não se envia dados analíticos para um amplo ecossistema de publicidade, mas sim para obter informações sobre a popularidade de determinadas postagens.
Os requisitos do servidor são simples. Um KVM VPS pequeno é adequado para um site pessoal ou alguns projetos com baixo tráfego. Se você gerencia vários sites ou precisa armazenar dados por um longo período, uma instância maior com PostgreSQL pode ser necessária. O armazenamento rápido é mais útil do que se pensa, já que a análise envolve principalmente leitura e escrita em bancos de dados.
O que é necessário antes de realizar a instalação do Umami.
Você necessita:
- Um computador com sistema operacional Linux e permissões de root ou sudo.
- Um nome de domínio ou subdomínio para Umami, como stat.example.com.
- O DNS já está configurado para direcionar esse nome de host para o endereço IPv4 do seu servidor.
- As portas 80 e 443 estão desbloqueadas no firewall do servidor.
- Uma sessão de terminal como administrador ou um usuário com permissão sudo.
O arquivo Compose a seguir conecta o Umami ao endereço 127.0.0.1:3000, a fim de evitar a exposição direta da porta do aplicativo à internet. O Nginx recebe o tráfego público HTTP/HTTPS e o encaminha para o contêiner local.
Configurar o Docker e o Docker Compose.
Em Debian, uma opção rápida é utilizar o extrepo caso sua versão tenha a configuração do repositório do Docker CE.
Para sistemas Linux diferentes, o Docker disponibiliza um script prático.
A documentação do Docker menciona que este script é recomendado para testes e desenvolvimento, por isso, é importante inspecioná-lo antes de utilizá-lo em um servidor de produção. No caso de sistemas Debian ou Ubuntu, é necessário garantir a presença do plugin Compose.
No CentOS Stream, Rocky Linux ou AlmaLinux, é possível instalar os pacotes correspondentes utilizando o comando dnf, uma vez que o repositório do Docker tenha sido configurado.
Caso não esteja operando como superusuário, inclua o seu usuário atual no grupo docker.
Antes de realizar o teste, é necessário realizar o login novamente ou executar o comando newgrp docker. O manual de pós-instalação do Docker para sistemas Linux alerta que ao se associar ao grupo docker, são concedidos privilégios de superusuário, portanto, é recomendável adicionar apenas usuários que necessitem desse nível de acesso.
Ative o Docker e verifique se os plugins Docker e Compose estão funcionando corretamente.
Elaborar o documento intitulado Composição Umami.
Estabelecer uma pasta exclusiva para Umami.
Produzir dois números aleatórios antes de criar o documento: um para os tokens de autenticação Umami e outro para o PostgreSQL.
Criar um arquivo compose.yaml.
Substitua os dois valores CHANGE_ME_DB_PASSWORD pela mesma senha do PostgreSQL. Troque o valor CHANGE_ME_APP_SECRET por uma cadeia aleatória única. Os documentos de variáveis de ambiente do Umami explicam que o APP_SECRET é o valor usado para proteger tokens de autenticação, portanto, evite reutilizá-lo em outros contextos.
Verificado em 2 de julho de 2026, a Docker Hub inclui postgres:18-alpine como uma tag oficial ativa para o Postgres. É uma opção adequada para instalar uma nova instância do Umami. Para uma instalação já existente, é importante lidar com as versões principais do banco de dados com cautela: realizar um pg_dump, testar a restauração e somente então modificar a tag da imagem.
Iniciar a jornada do Umami.
Atrair as imagens e começar a montagem.
Confira os recipientes.
Umami está ouvindo em http://127.0.0.1:3000 do host. Como o servidor está conectado localmente, não será possível acessá-lo diretamente pelo navegador. O Nginx será utilizado como o ponto de acesso público.
A conta de administração predefinida é:
- Identificação do usuário: administrador
- Palavra-passe: sabor umami
O guia de login Umami recomenda alterar a senha logo após efetuar o primeiro login. É importante fazer isso antes de incluir novos sites ou compartilhar o URL.
Configurar o Nginx para funcionar como um servidor proxy reverso.
Configurar Nginx para su uso.
Neste caso, o nome de host analítico utilizado é stat.example.com. Troque-o pelo seu nome de host real.
No Debian ou Ubuntu, é necessário criar o arquivo /etc/nginx/sites-available/stat.example.com.conf.
Ativar ou capacitar.
No CentOS Stream, Rocky Linux ou AlmaLinux, configure o conjunto idêntico de servidores em:
Em seguida, faça o teste e inicie ou reinicie o Nginx.
Os arquivos de configuração do Nginx localizados em /etc/nginx/ necessitam de permissões de superusuário. Se a verificação com o comando nginx -t não for bem-sucedida, é importante corrigir isso antes de prosseguir com o Certbot.
Incluir o protocolo HTTPS utilizando o Certbot.
Instale o Certbot juntamente com o plugin do Nginx.
Emissão do certificado.
Após a edição do arquivo de configuração do Nginx pelo Certbot, é importante verificar o site.
Agora, por favor, abra.
Entre com as credenciais admin e umami, faça a alteração da senha nas Configurações antes de prosseguir com outras atividades. Um painel de análise público com senhas padrão não será seguro por muito tempo.
Os pacotes Certbot comumente incluem um temporizador systemd para verificar as renovações. Confirme.
Caso a sua configuração não inclua a criação de um temporizador e você estiver utilizando o método pip/virtualenv do Certbot, as orientações do Certbot EFF recomendam o uso de um trabalho cron semelhante a este.
Recomenda-se utilizar o temporizador do pacote para pacotes de distribuição. É aconselhável executar o comando sudo certbot renovar –forçar independentemente, para garantir que a renovação esteja funcionando antes que o certificado expire.
Inserir um website e configurar o código de monitoramento.
Depois de se conectar, acesse sites e clique em Adicionar site. O tutorial Umami add-a-website aborda os dois campos essenciais: o nome pode ser personalizado e o domínio deve corresponder ao do site real para que o Umami possa filtrar corretamente as informações do seu site.
Após salvar o site, acesse a tela de edição e faça uma cópia do código de rastreamento. As instruções do Umami coleta dados recomendam inserir esse código na seção
do site que você quer monitorar.O trecho parece ter essa aparência mais ou menos.
Acesse o seu site e depois retorne ao painel Umami. Se não visualizar nenhuma informação, abra as ferramentas de desenvolvedor do navegador e confira se os pedidos script.js e /api/send estão sendo enviados para stat.example.com. Extensões de navegador e bloqueadores de conteúdo muito restritivos podem impedir a execução de scripts de análise, mesmo os autoinseridos.
Retornar ao sabor Umami.
Os dados essenciais estão armazenados no PostgreSQL. É recomendado criar um backup em um diretório e realizar a cópia do banco de dados.
Transfira o arquivo .sql.gz para um local externo ao VPS e faça uma cópia do arquivo de composição .yaml, que contém informações essenciais para uma restauração completa, como a imagem, portas e variáveis de ambiente necessárias.
Se decidir hospedar o Umami no QDE, os backups diários de nível de plataforma são uma camada adicional prática, porém não devem ser utilizados como substituto para a realização de um backup do banco de dados em nível de aplicativo. Enquanto a descarga do banco de dados é portátil, um instantâneo do servidor é conveniente. Recomenda-se manter ambos procedimentos de backup.
Atualização sobre o Quinto Sabor.
Retornar inicialmente e depois fazer a atualização a partir da pasta Umami.
Veja os registros depois de ter feito a atualização.
O guia do Umami README sugere baixar a nova imagem Docker e reconstruir o contêiner para atualizações relacionadas ao Docker. Antes de fazer grandes atualizações, é aconselhável ler as notas de lançamento. Embora os dados de análise sejam pequenos em comparação com uma biblioteca de fotos, perder esses dados por negligenciar o banco de dados ainda pode ser frustrante.
Mantenha as avaliações próximas ao aplicativo.
A Umami fornece estatísticas de tráfego valiosas sem enviar informações dos visitantes pelo Google Analytics. As tecnologias utilizadas incluem Docker para o aplicativo, PostgreSQL para o banco de dados, Nginx para o endereço público, Certbot para segurança HTTPS, e uma simples rotina de backup que pode ser agendada no cronograma.
A vantagem da privacidade é maximizada quando o resto do sistema está alinhado com ela. Implemente o Umami em uma infraestrutura sob seu controle, mantenha o banco de dados em uma localização que você conhece e evite adicionar mais scripts de terceiros do que os que você eliminou.
O serviço de hospedagem VPS do QDE na Holanda está voltado para a privacidade, utilizando tecnologias como virtualização KVM, armazenamento NVMe, conexões de 10 Gbps, acesso total de root e backups diários externos. É um local conveniente para operar o Umami, mantendo o controle dos dados analíticos.
Perguntas comuns sobre a hospedagem própria do Umami
A hospedagem própria do Umami é gratuita?
Sim, o Umami é um software de código aberto que pode ser hospedado em seu próprio servidor. O custo envolvido é referente ao VPS, domínio e o tempo dedicado à manutenção do serviço.
A substituição do Google Analytics pelo Umami é uma possibilidade?
Para a maioria dos sites pequenos e médios, o Umami oferece métricas como visualizações de página, referências, países, dispositivos, eventos e rastreamento de campanhas. Embora não substitua todos os recursos avançados do Google Analytics, ele abrange as estatísticas mais utilizadas por muitos donos de sites.
Preciso de um servidor virtual privado de alto desempenho para a Umami?
Não. Um VPS de menor capacidade é adequado para um site pessoal ou alguns sites com baixo tráfego. Se você estiver monitorando vários domínios, mantendo uma janela de retenção prolongada, ou executando outros serviços na mesma máquina, é recomendado dedicar mais espaço de memória RAM e disco para o PostgreSQL.
Por qual motivo fazer referência ao Umami como 127.0.0.1?
Conectar o recipiente à localização 127.0.0.1:3000 mantém a porta do aplicativo protegida. Apenas o Nginx é acessível publicamente nas portas 80 e 443, fornecendo um ponto de entrada público para TLS, cabeçalhos e controle de acesso.
Onde é que o Umami guarda informações?
No exemplo de arquivo Compose acima, Umami salva informações de análise no PostgreSQL e o PostgreSQL grava seus arquivos em ~/serviços/umami/dados no servidor. Em vez de copiar o diretório original do banco de dados, a opção de backup portátil é usar pg_dump.
Qual é a próxima etapa após acessar pela primeira vez?
Modifique a senha padrão de administração conforme indicado nos documentos oficiais da Umami. A conta padrão é admin com a senha umami, e é recomendado que a primeira ação ao fazer login seja alterar essa senha.